Ajan onay süreçleri
Kamu ve finans kurumlarında her sunucuya ajan kurmak uzun onay süreçleri gerektirir; izleme bu sürede bekler.
SSM Sunucu izleme
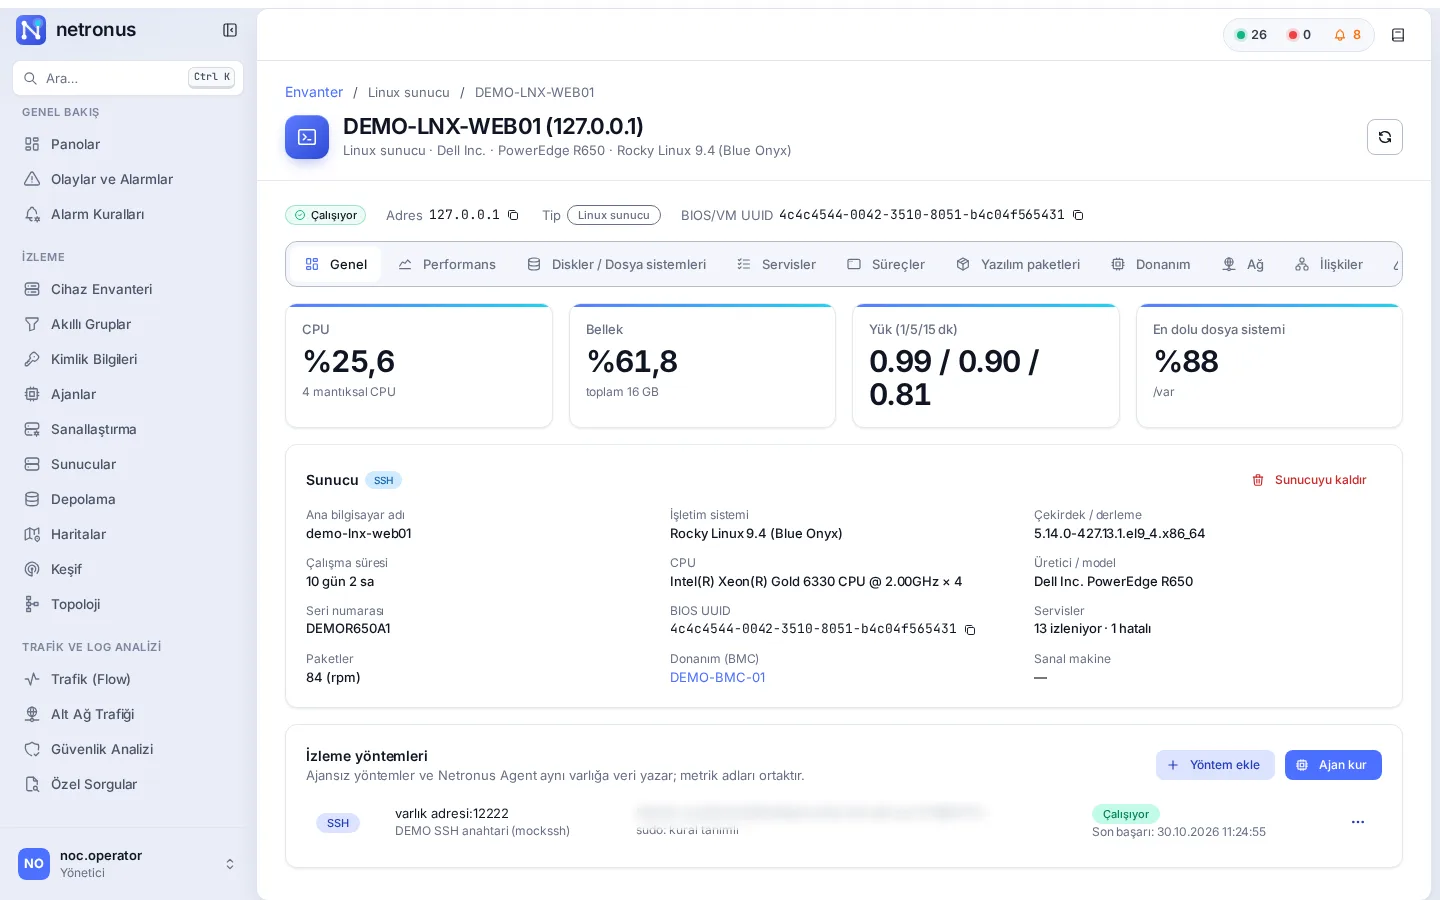
Netronus, Linux ve Windows sunucuları ile donanımlarını tek ekranda izler. Ajan kurulamayan yerlerde SSH, WinRM, SNMP ve Redfish ile ajansız; ayrıntı gereken sunucularda hafif Netronus Agent ile. Sonradan ajana geçtiğinizde aynı varlık zenginleşir, geçmiş veri ve alarm kuralları korunur.

Sorun
Kamu ve finans kurumlarında her sunucuya ajan kurmak uzun onay süreçleri gerektirir; izleme bu sürede bekler.
Yalnız ping ve temel SNMP ile servis durumu, süreçler, kurulu paketler ya da disk sağlığı görünmez.
Yüzlerce MB bellek kullanan, dışarıdan bağlantı bekleyen ajanlar hem kaynak hem güvenlik kaygısı yaratır.
Çözüm
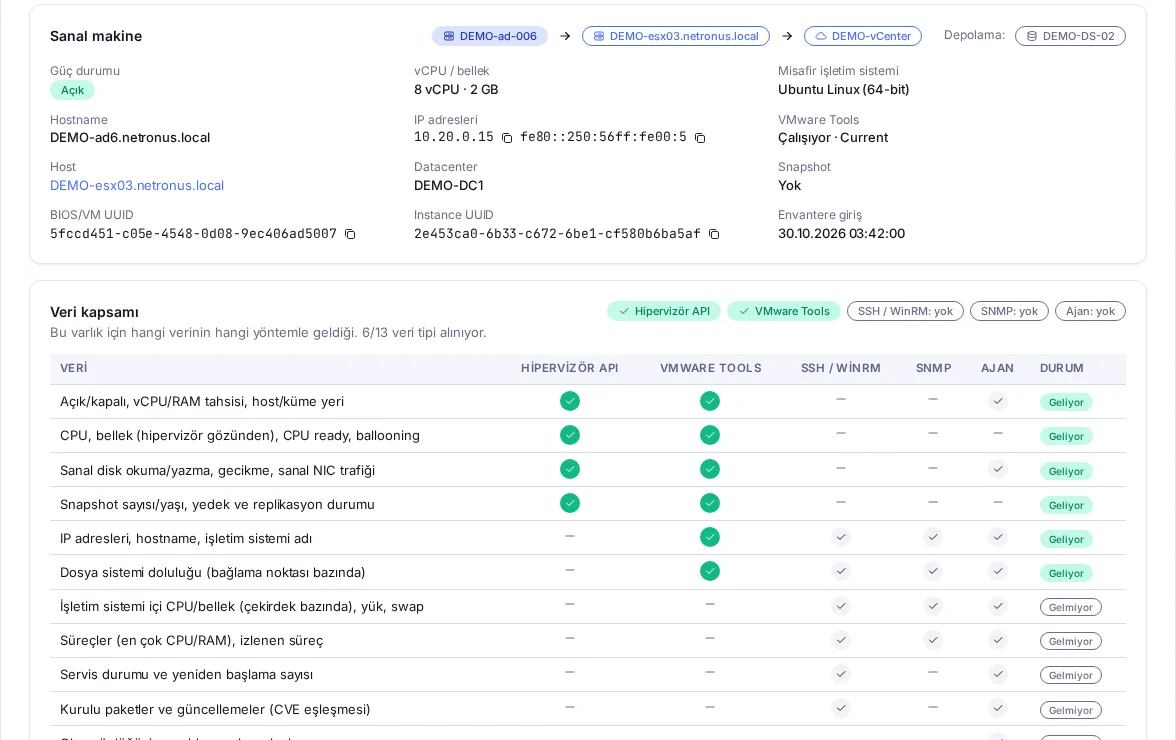
Her sunucu için ihtiyacınız olan yöntemi seçin, gerekirse birkaçını birlikte kullanın. Ajansız ve ajanlı yollar aynı metrik sözlüğüne yazar; panolar, alarmlar ve raporlar verinin nereden geldiğine bakmaz. Varlık sayfasındaki Veri kapsamı kartı hangi verinin geldiğini, hangisi için ajan ya da SSH/WinRM bilgisi gerektiğini gösterir.
Sunucuya hiçbir şey kurulmaz
Ayrıntılı, işletim sisteminin içinden
Her varlığı sonradan ajana yükseltin; geçmiş ve alarm kuralları korunur.
Yetenekler
Ölçülen ayak izi: yaklaşık 20 MB bellek ve tek çekirdeğin yaklaşık %0,1’i (varsayılan profil, dakikalık toplama).
Ajan dinlemez, yalnızca giden bağlantı açar. Kayıt tek kullanımlık token ile yapılır; sonrası karşılıklı TLS (mTLS) ile şifrelenir.
Merkeze ulaşılamadığında ajan veriyi diskte tamponlar, bağlantı gelince sırayla gönderir; grafiklerde boşluk kalmaz.
Çekirdek bazında CPU, bellek, yük, disk ve ağ G/Ç, dosya sistemleri, en yoğun süreçler, servisler ve yeniden başlama sayıları.
SMART, mdraid, LVM, ZFS ve multipath durumu; Redfish ile fan, güç kaynağı, sıcaklık, RAID ve donanım günlüğü.
Donanım, BIOS, seri numarası, kurulu paketler ve güncellemeler; sürüm bilgisi güvenlik içeriğiyle CVE eşleştirmesine girer.
TCP, HTTP(S), sertifika süresi ve yerel betik denetimleri merkezden profil olarak yönetilir.
Toplama aralıkları, servis ve süreç seçimleri profil olarak atanır; değişiklik ajan yeniden başlatılmadan uygulanır.
Seçtiğiniz sunucular için varlığa bağlı token’lar ve tek bir kurulum betiği (bash / PowerShell) üretilir; Ansible, GPO veya SCCM ile dağıtırsınız.
Ajan kaydolduğunda BIOS/VM UUID ile mevcut varlığa bağlanır; yeni kayıt açılmaz. Ajan çevrimiçiyken ajansız toplama beklemeye alınır, çift alarm oluşmaz.
Ajanlı veya ajansız
Ajansız başlayın; daha fazlası gereken yerde ajan ekleyin. İkisi de aynı metrikleri yazar; panolar ve alarmlar değişmeden çalışır.
| Veri | Ajansız (SSH, WinRM, SNMP, Redfish) | Netronus Agent |
|---|---|---|
| CPU, bellek, yük, swap | 1 dk | 10 sn – 1 dk |
| Dosya sistemi doluluğu | ||
| Servis durumu | + yeniden başlama sayısı | |
| Kurulu paketler ve güncellemeler | kısmi | |
| En yoğun ve izlenen süreçler | kısmi | |
| Fan, güç kaynağı, sıcaklık, RAID (Redfish) | kısmi | |
| SMART, LVM, ZFS, mdraid, multipath | kısmi | |
| Özel denetimler (TCP, HTTP, sertifika, betik) | – | |
| Kesintide yerel tampon | – | |
| Ne kurulur? | Hiçbir şey; hesap ve ağ erişimi | Tek komut ya da MSI; yalnız giden bağlantı |
Ekran görüntüleri
Teknik özet
| Başlık | Ayrıntı |
|---|---|
| Ajansız yöntemler | SSH (Linux), WinRM HTTPS (Windows), SNMP v2c/v3 (HOST-RESOURCES-MIB), Redfish 1.6+ |
| Desteklenen BMC’ler | Dell iDRAC 9, HPE iLO 5/6, Lenovo XClarity Controller, Supermicro X11+ |
| Netronus Agent | Linux (x86_64, arm64; RPM/DEB) ve Windows (MSI, servis olarak) |
| Ajan bağlantısı | Yalnız giden bağlantı; mTLS ile şifreli |
| Ölçülen ayak izi | Yaklaşık 20 MB bellek, tek çekirdeğin yaklaşık %0,1’i (varsayılan profil) |
| Örnekleme | Ajan: 10 sn – 1 dk; ajansız yöntemler: 1–5 dk |
| Kesinti tamponu | Diskte, boyutu sınırlı; bağlantı gelince otomatik gönderim |
| Lisans | Ajansız ve ajanlı sunucular ayrı sayılır; ajan lisansı yalnız ayrıntılı izlemek istediğiniz sunucular için |
Yol haritası
Bu maddeler planlanmıştır; güncel sürümün parçası değildir.
İlgili
vCenter, ESXi ve Proxmox VE ortamlarını ajansız izleyin: hostlar, VM’ler, LXC’ler, datastore’lar, snapshot’lar, yedekler, Ceph ve ZFS.
Modülü inceleyinSüreli eşik ve histerezis, değişim hızı, tahmin, mevsimsel taban çizgisi; bakım ve bağımlılık bastırma. Ağ, sunucu ve depolama için tek motor.
Modülü inceleyinNetApp, Dell, Pure Storage, HPE, Huawei ve IBM dizileri ile Brocade ve Cisco MDS SAN anahtarları; havuzun kaç gün içinde dolacağını önceden görün.
Modülü inceleyinAğınızda bir demo kuralım, ekranları kendi cihazlarınızla gösterelim ve ihtiyacınız olan modüllere göre teklif hazırlayalım.