Eskiyen açık listeleri
Ürünle gelen sabit bir CVE listesi birkaç ay içinde eskir; yeni açıklar görünmez.
NPM Güvenlik içeriği
Netronus güvenlik açığı (CVE) veritabanını, hazır uyumluluk kurallarını ve değişiklik algılama desenlerini ürün sürümünden bağımsız olarak her gün günceller. İçerik imzalıdır; internete çıkmayan kurumlar aynı içeriği çevrimdışı paketle alır.
Sorun
Ürünle gelen sabit bir CVE listesi birkaç ay içinde eskir; yeni açıklar görünmez.
Yüzlerce CVE arasında gerçekten istismar edilenleri ayırmak zaman alır.
Yapılandırmaları kurumsal politikalara ve mevzuata göre elle kontrol etmek yavaştır ve hataya açıktır.
Çözüm
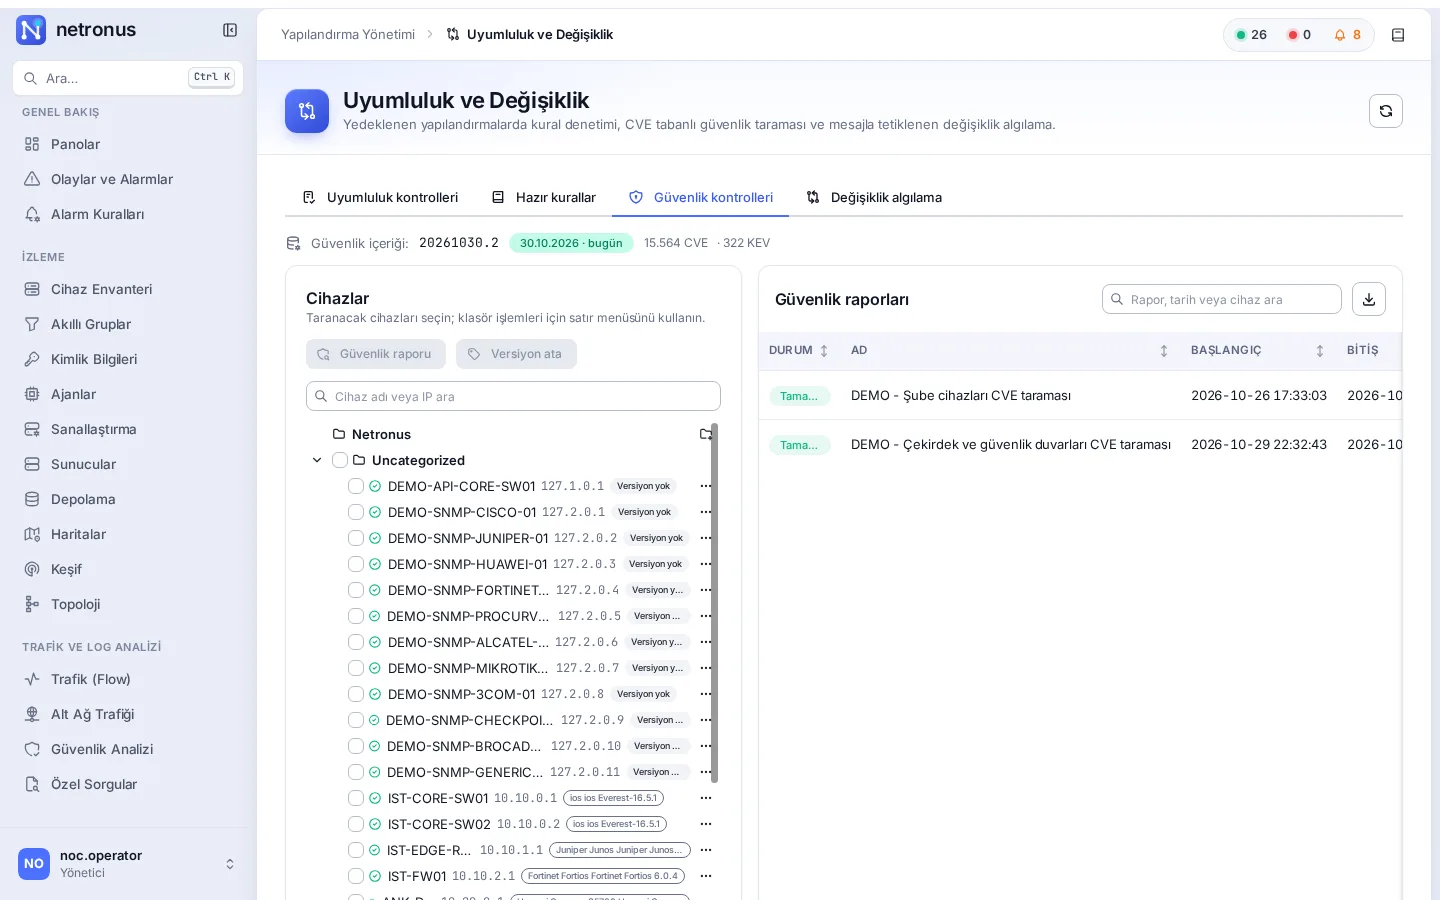
İçerik her gün denetlenir; imzası doğrulanmayan içerik cihaza alınmaz. Cihaz sürümleri içerikteki etkilenen sürüm aralıklarıyla otomatik değerlendirilir; her güncellemeden sonra ve günde bir kez tüm envanter taranır.
Uyumluluk kuralları ilgili çerçevelere referans verir ve eşlenmiştir; çerçeve sahiplerince onaylanmış ya da sertifikalı değildir. CIS metinleri kopyalanmaz, yalnız bölüm numaraları kullanılır.
Yetenekler
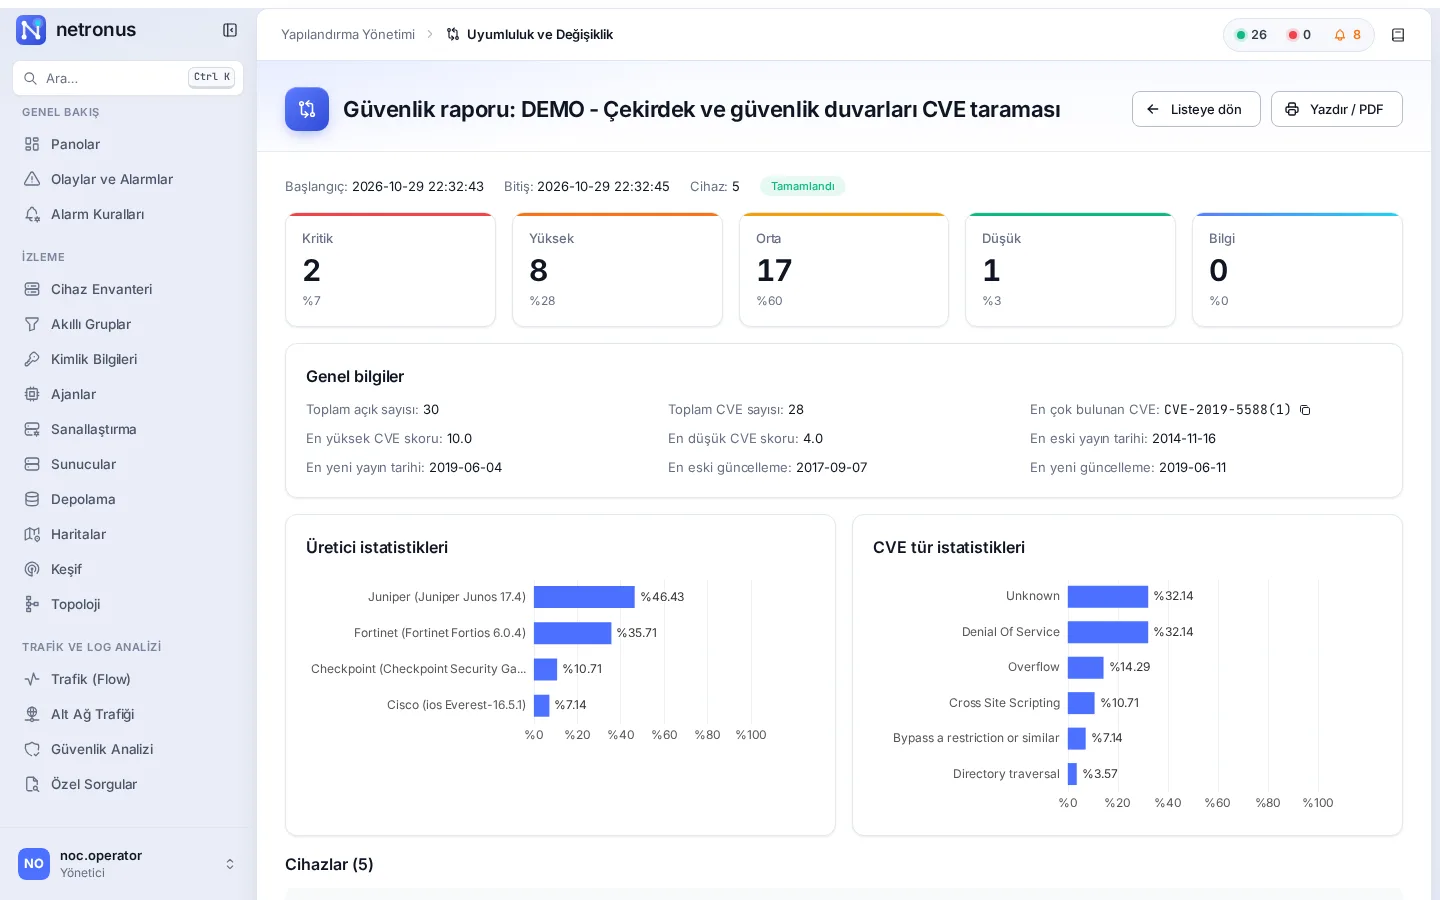
NVD, CISA KEV ve EPSS verisi her gün; raporda KEV rozeti, EPSS olasılığı ve varsa düzeltilmiş sürüm.
Cihaz sürümü elle atanır ya da sistem tanımından otomatik bulunur; etkilenen sürüm aralıkları otomatik değerlendirilir.
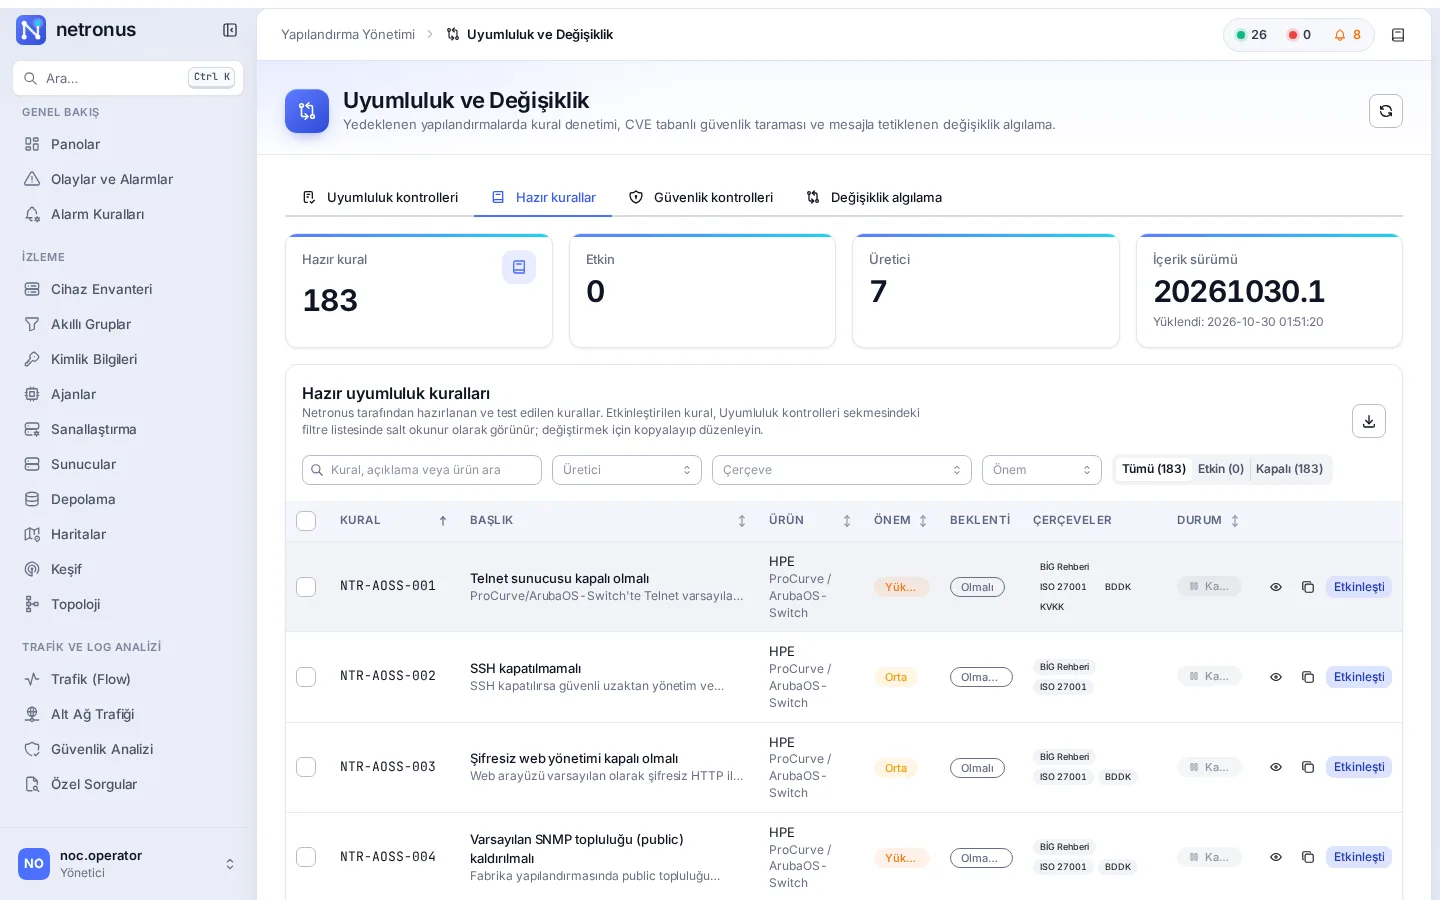
Cisco IOS, ASA ve NX-OS, FortiOS, Check Point Gaia, HPE Aruba switch, Huawei VRP, Juniper Junos ve MikroTik RouterOS için.
Kurallar CIS benchmark bölümleri, ISO/IEC 27001:2022 Ek A, Cumhurbaşkanlığı Bilgi ve İletişim Güvenliği Rehberi, BDDK ve KVKK başlıklarıyla eşlenmiştir.
Syslog mesajlarından yapılandırma değişikliğini yakalayan üretici desenleri içerikle birlikte güncellenir.
Her içerik paketi imzalıdır; imzası doğrulanmayan ya da daha eski bir yayına geri dönmeye çalışan içerik reddedilir.
İnternet erişimi olmayan kurumlar içerik paketini arayüzden yükler; imza aynı şekilde doğrulanır.
Yeni kritik bulgular Olaylar ekranına düşer; cihaza erişimi olan kullanıcılara özet e-posta gider.
Ekran görüntüleri
Teknik özet
| Başlık | Ayrıntı |
|---|---|
| CVE kaynakları | NVD, CISA KEV, FIRST EPSS |
| Güncelleme | Günlük ve otomatik; istenirse elle “Şimdi denetle” |
| Uyumluluk kuralları | 183 kural, 9 platform ailesi |
| Çerçeve referansları | CIS (Netronus yorumu), ISO/IEC 27001:2022 Ek A, Cumhurbaşkanlığı Bilgi ve İletişim Güvenliği Rehberi, BDDK Bilgi Sistemleri Yönetmeliği, KVKK |
| Bütünlük | İmzalı içerik; eski yayına geri dönme koruması |
| Kapalı ağ | İmzalı çevrimdışı içerik paketi |
| Bildirim | Yeni KEV ya da CVSS ≥ 9.0 bulgusunda olay ve e-posta |
Ağınızda bir demo kuralım, ekranları kendi cihazlarınızla gösterelim ve ihtiyacınız olan modüllere göre teklif hazırlayalım.
Demo talep edinİlgili
Cihaz yapılandırmalarını şablonlarla yedekleyin, sürümleri karşılaştırın, kurallara uyumu ve bilinen güvenlik açıklarını denetleyin.
Modülü inceleyinSüreli eşik ve histerezis, değişim hızı, tahmin, mevsimsel taban çizgisi; bakım ve bağımlılık bastırma. Ağ, sunucu ve depolama için tek motor.
Modülü inceleyinKendi sunucunuzda çalışır. İmzalı güncellemeler; internetsiz kurumlar için çevrimdışı güncelleme, lisans ve içerik.
Modülü inceleyinAğınızda bir demo kuralım, ekranları kendi cihazlarınızla gösterelim ve ihtiyacınız olan modüllere göre teklif hazırlayalım.