Dağınık loglar
Her cihaza ayrı ayrı bağlanmak yerine tüm syslog ve trap kayıtları tek ekranda ve aranabilir.
Syslog, SNMP trap, imzalı log
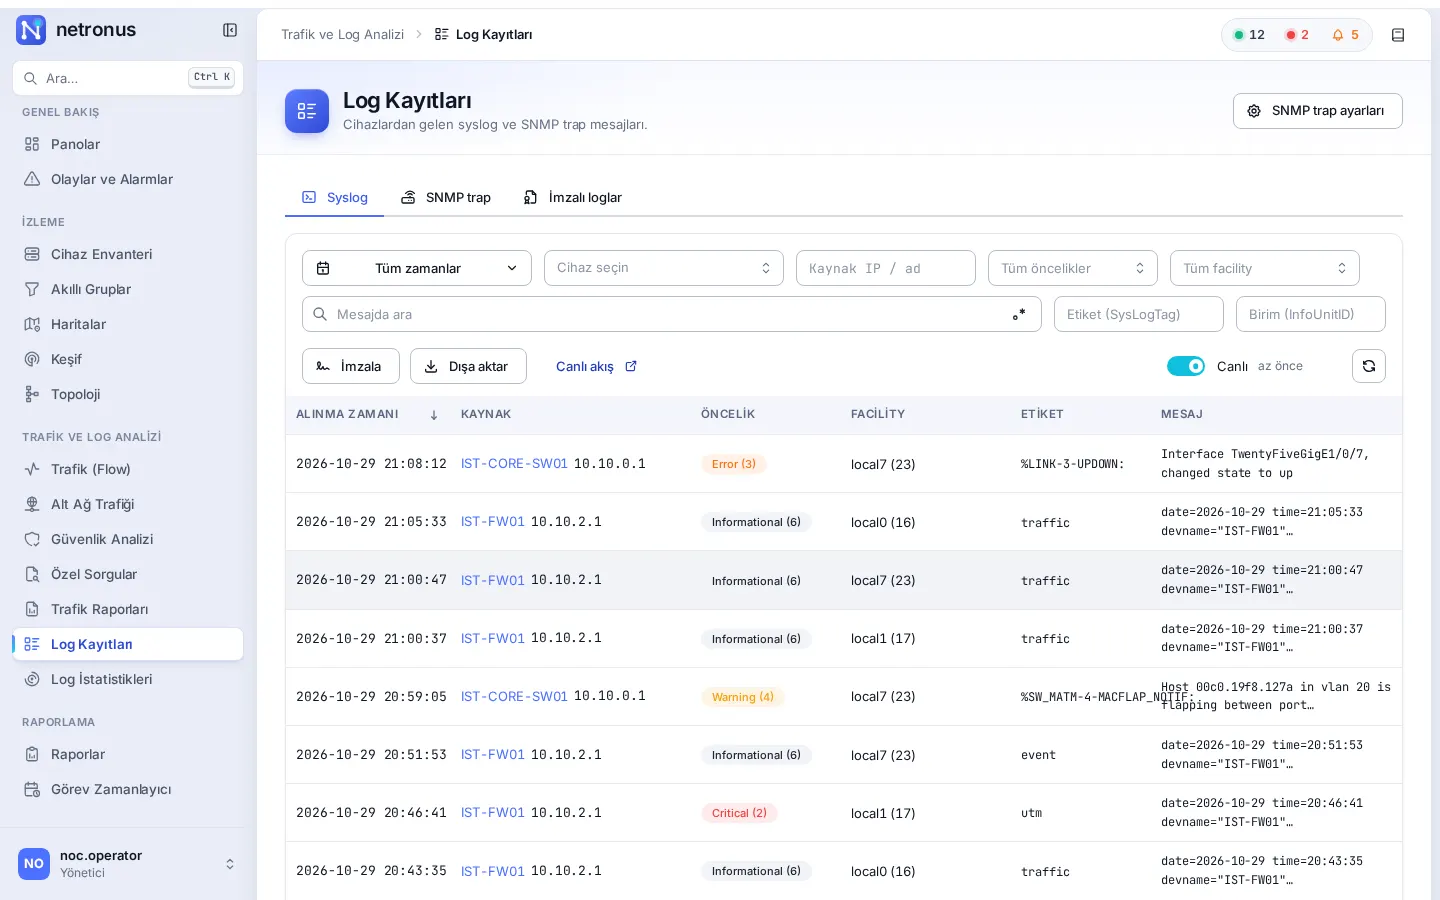
Tüm ağ cihazlarınızın syslog ve SNMP trap mesajları tek bir yerde toplanır. Öncelik, facility, etiket ve mesaj içeriğine göre süzün, canlı akışı izleyin; seçtiğiniz kayıtları RFC 3161 zaman damgasıyla imzalayarak değiştirilmediklerini kanıtlayın.
Çözdüğü sorunlar
Her cihaza ayrı ayrı bağlanmak yerine tüm syslog ve trap kayıtları tek ekranda ve aranabilir.
İmzalı log dosyaları, kayıtların sonradan değiştirilmediğini gösterir; 5651 sayılı Kanun kapsamındaki log saklama süreçlerinizi destekler.
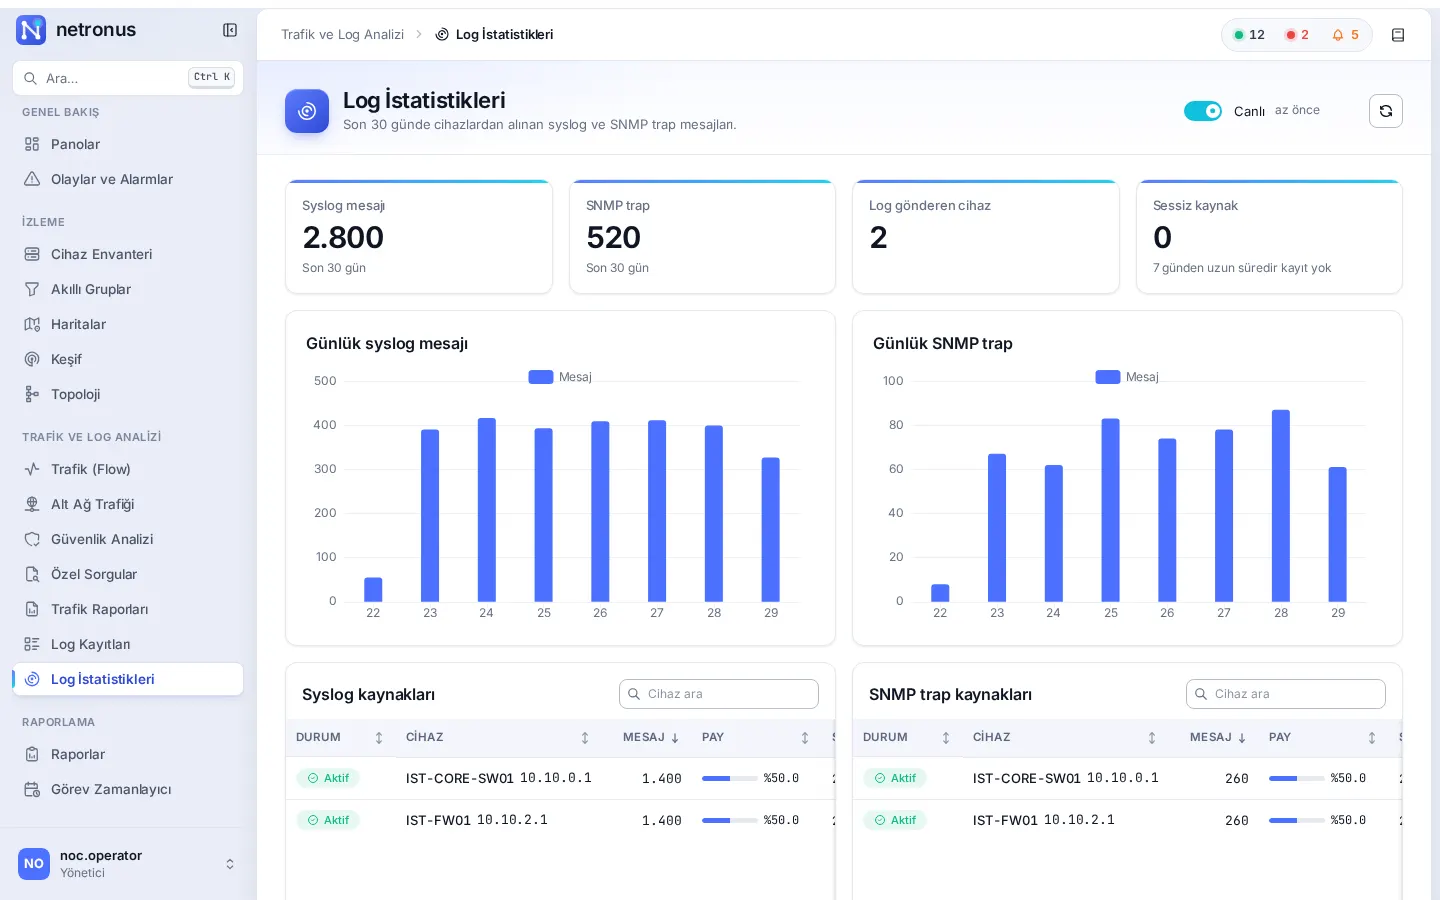
Bir süredir log göndermeyen kaynaklar istatistik ekranında ayrıca listelenir.
Yetenekler
Alınma zamanı, kaynak, öncelik, facility, etiket (SysLogTag) ve birim bilgisiyle saklama; mesaj içinde arama.
Trap mesajlarını merkezi olarak toplayın; yalnızca izin verilen community değerleriyle gelen trapler kabul edilir.
Yeni gelen logları gerçek zamanlı izleyin; filtreler canlı modda da geçerlidir.
Filtrelenmiş kayıtları RFC 3161 zaman damgası ile imzalayın: tek dosyada veya her kaynak için ayrı dosyada. İmzalı dosyaları listeleyin ve indirin.
Zaman damgası cihazın kendi zaman damgası sunucusundan veya yapılandırıldığında TÜBİTAK Kamu SM gibi nitelikli bir zaman damgası sağlayıcısından alınabilir.
İmzalama işini Görev Zamanlayıcı ile düzenli çalıştırın; imzalanacak aralık çalışma anından geriye doğru belirlenir.
Son 30 günün günlük syslog ve trap sayıları, kaynak cihaz payları ve sessiz kaynaklar.
Belirli bir log veya trap mesajını alarm kuralına bağlayın; yapılandırma değişikliği algılamasını tetikleyin.
Filtrelenmiş kayıtları dışa aktarın; yetkiye bağlı imzalama ve imzalı log görüntüleme.
Ayrıntılı özellik listesi
İlgili modüller
Bant genişliğini kimin, hangi uygulamayla, hangi ülkeye doğru kullandığını görün; zararlı trafik ve DoS belirtilerini flow verisinden yakalayın.
Modülü inceleyinCihaz yapılandırmalarını şablonlarla yedekleyin, sürümleri karşılaştırın, kurallara uyumu ve bilinen güvenlik açıklarını denetleyin.
Modülü inceleyinKullanıcılar, gruplar ve ayrıntılı yetki matrisi; Active Directory/LDAP girişi, imzalı otomatik güncellemeler ve kurum içi kurulum.
Modülü inceleyinKendi ortamınızda bir demo planlayalım veya ihtiyaçlarınıza göre teklif hazırlayalım. Fiyatlandırma cihaz sayısına ve modüllere göre belirlenir.