“İnternet yavaş” şikâyetine kanıtla yanıt
Darboğaz anında bant genişliğini tüketen IP, uygulama ve portları saniyeler içinde bulun.
NetFlow, sFlow, IPFIX
Yönlendirici, anahtar ve güvenlik duvarlarınızın gönderdiği flow kayıtları Netronus üzerindeki nfdump tabanlı toplayıcıda saklanır. En çok konuşanlar, uygulamalar, protokoller, ülkeler ve alt ağlar canlı ya da seçtiğiniz zaman aralığında incelenir; eşik aşan alt ağlar ve şüpheli trafik ayrıca işaretlenir.
Çözdüğü sorunlar
Darboğaz anında bant genişliğini tüketen IP, uygulama ve portları saniyeler içinde bulun.
Alt ağ bazlı trafik geçmişi ve eşikler; hangi lokasyonun büyüdüğünü raporla gösterin.
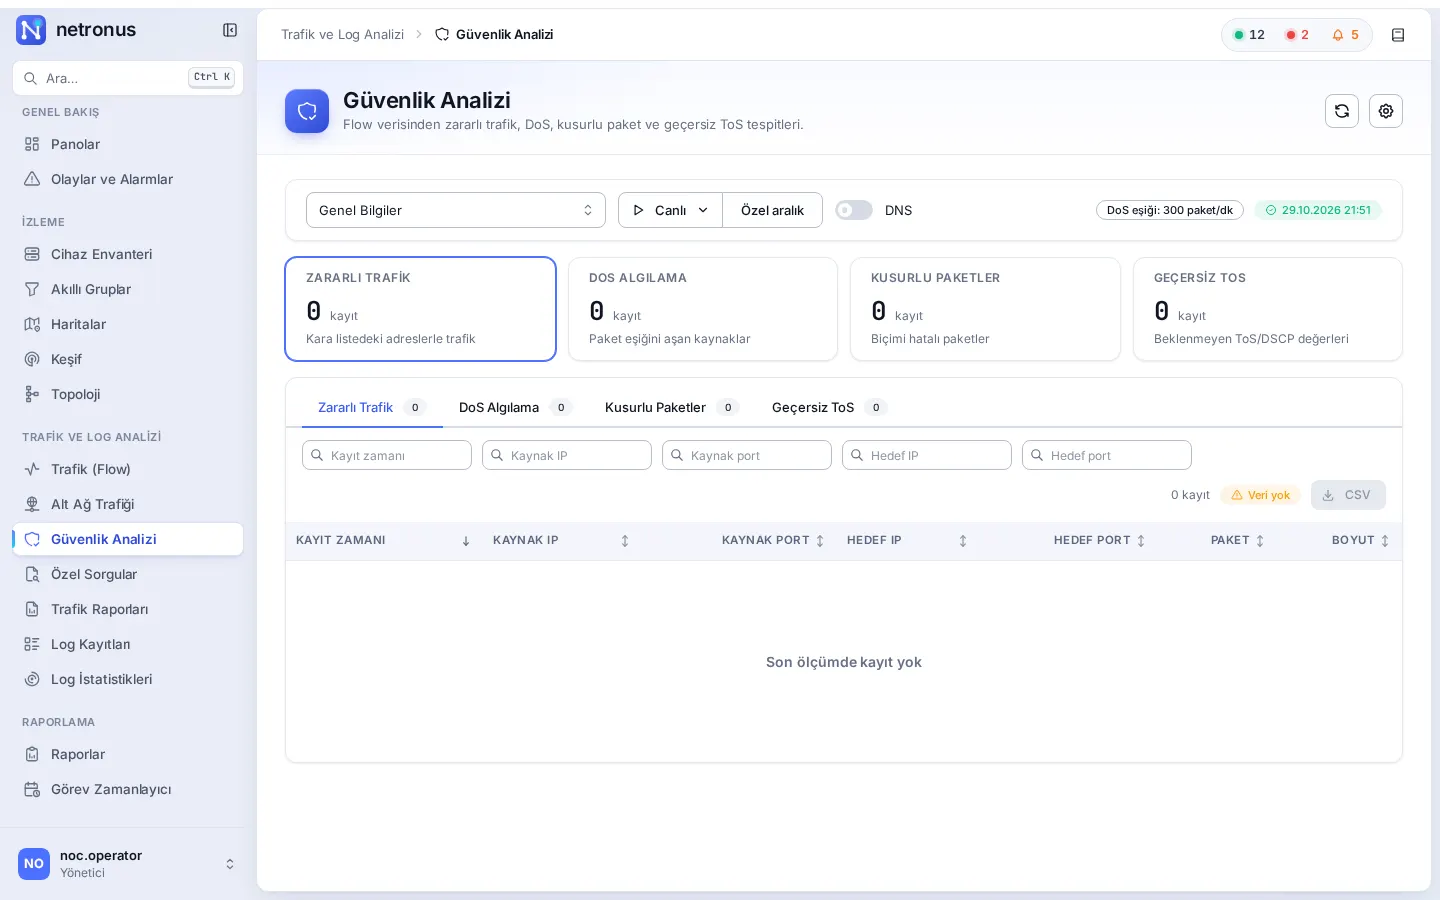
Kara listedeki adreslerle iletişim, DoS belirtisi taşıyan kaynaklar ve bozuk paketler ayrı listelerde.
Yetenekler
NetFlow v5/v9 ve IPFIX ile sFlow; her kaynak için IP ve UDP portu tanımlayın, kaynak bazında trafik, paket ve akış sayılarını izleyin.
Top akış istatistikleri: kaynak/hedef IP, port ve arayüz bazında sıralı listeler.
Uygulama ve protokol dağılımı, ülke bazında trafik; isteğe bağlı DNS çözümleme ile okunabilir adlar.
Alt ağları klasörlerde gruplayın, eşik tanımlayın; eşiği aşan alt ağlar haritada ve listede vurgulanır.
Zararlı (kara liste) trafik, dakikadaki paket eşiğine göre DoS algılama, kusurlu paketler ve beklenmeyen ToS/DSCP değerleri.
IP, ağ, ağdan ağa, protokol (TCP/UDP/ICMP), port ve MAC tabanlı sorgular; sorgu önizlemesi ile.
Sihirbazla flow raporu oluşturun, tekrar çalıştırın ve dışa aktarın.
Canlı mod veya özel zaman aralığı; trafik geçmişi grafikleri ve kaynak tabloları.
Ayrıntılı özellik listesi
Netronus modülleri aynı envanter, aynı yetki modeli ve aynı arayüz üzerinde çalışır. Bu modülde gördüğünüz bir cihaza diğer modüllerden tek tıkla ulaşırsınız.
Özellik matrisiİlgili modüller
Syslog ve SNMP trap mesajlarını merkezi olarak toplayın, süzün, canlı izleyin ve zaman damgasıyla imzalayarak saklayın.
Modülü inceleyinErişilebilirlik, arayüz, donanım, IP SLA ve sistem raporlarını hazır şablonlarla üretin; mesai saatlerine göre hesaplayın ve düzenli çalıştırın.
Modülü inceleyinYönlendirici, anahtar, güvenlik duvarı ve sunucuları ICMP ve SNMP ile sürekli izleyin; sorun çıktığında doğru kişiye, doğru kanaldan haber verin.
Modülü inceleyinKendi ortamınızda bir demo planlayalım veya ihtiyaçlarınıza göre teklif hazırlayalım. Fiyatlandırma cihaz sayısına ve modüllere göre belirlenir.